Modernizing perimeter security: Scalable perimeters with VPC Service Controls
Agents represent a fundamental shift in cloud operations. They can act on behalf of users or autonomously, make non-deterministic decisions, and request data across projects at unprecedented speed and scale.
Agents represent a fundamental shift in cloud operations. They can act on behalf of users or autonomously, make non-deterministic decisions, and request data across projects at unprecedented speed and scale.
Traditional, manually-operated network perimeters are vulnerable to today’s machine-speed attacks. Overly permissive perimeters, built to avoid blocked connections, increase the risk of unauthorized data theft, but overly strict perimeters stall development under a flood of access denials.
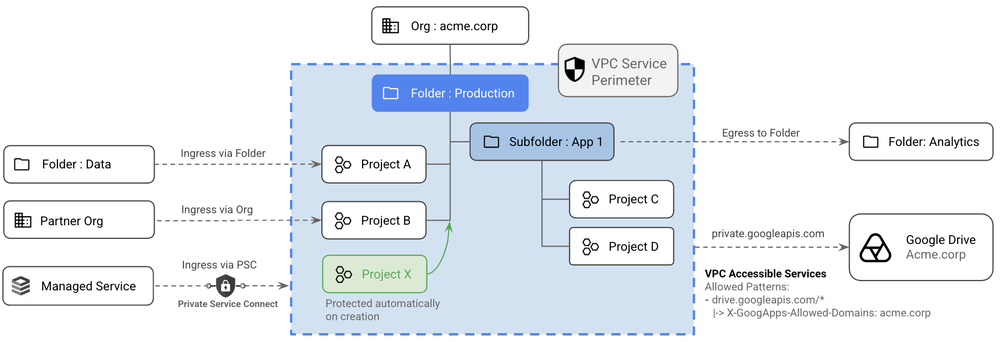
Today, we're excited to announce key enhancements to VPC Service Controls (VPC-SC) that make perimeters easier to create, maintain, and scale. You can now add folders to perimeter membership, so that projects contained in them inherit policy. You can also manage granular exceptions and resolve denials with guided, scoped remediation.
The result is data protected by default, so you can scale autonomous agents across your enterprise without letting data leave your perimeter. This update is generally available, and at no additional cost.
Perimeters aligned to your architecture VPC-SC provides a context-aware network security perimeter around your Google Cloud deployment, designed to secure your organization against data theft, even in the event of compromised credentials, identity and access management (IAM) misconfigurations, and insider threats. By extending network-layer protection across service-to-service interactions in Google Cloud's infrastructure, VPC-SC goes beyond traditional firewalls and creates an additional layer of defense that prevents access outside your corporate network — and is now easier for your organization to manage.
In context
- Topic: Cloud y Arquitectura — Nube pública, híbrida, costos y decisiones de infraestructura.
- Source: Google Cloud Blog
- Published: 15/10/2026
Continue reading at the original source →
Excerpt published automatically by the site radar. The full text belongs to its publisher and is linked above.
Por que importa
Depois de alguns anos, quase toda organização que migrou descobre a mesma coisa: a fatura cresce mais rápido que o negócio. Não porque a nuvem seja cara, mas porque ninguém desliga o que já não se usa e ninguém tem incentivo para revisar.
Minha leitura passa por quem vê a fatura. Nas organizações em que o custo de nuvem chega à equipe que o gera, o gasto se organiza sozinho. Onde só o financeiro vê a fatura, o gasto cresce e a discussão vira um corte às cegas todo fim de ano.
O que costuma dar errado
O que mais vejo falhar é a migração literal. Move-se o sistema exatamente como estava, sem redesenhar nada, e passa-se a pagar por hora o que antes se pagava uma vez. Funciona igual, custa mais, e dois anos depois alguém pergunta para que foi feito. Levantar e mover não é modernizar.
O que observar
- Quem vê a fatura e com que detalhe: sem dono do gasto, o gasto cresce sozinho.
- Onde ficam fisicamente os dados e o que a regulação local exige sobre isso.
- O que acontece quando o fornecedor tem uma queda, porque vai ter, e o que segue operando enquanto isso.
Como leio esta publicação
Eu leria pensando na saída antes da entrada. Não porque alguém planeje sair, mas porque a conversa sobre como sairia é a que revela quanto se está amarrando. Se ninguém na mesa consegue descrever esse caminho, a dependência já é maior do que se imagina.
A notícia original está publicada em outro idioma; o trecho é citado como o veículo o entrega e o comentário é escrito em português.
Comentários
Ainda não há comentários. O primeiro pode ser o seu.
Está vivendo isso na sua equipe?
Abra o chat e me conte como estão lidando com isso. Tenho interesse em comparar notas.