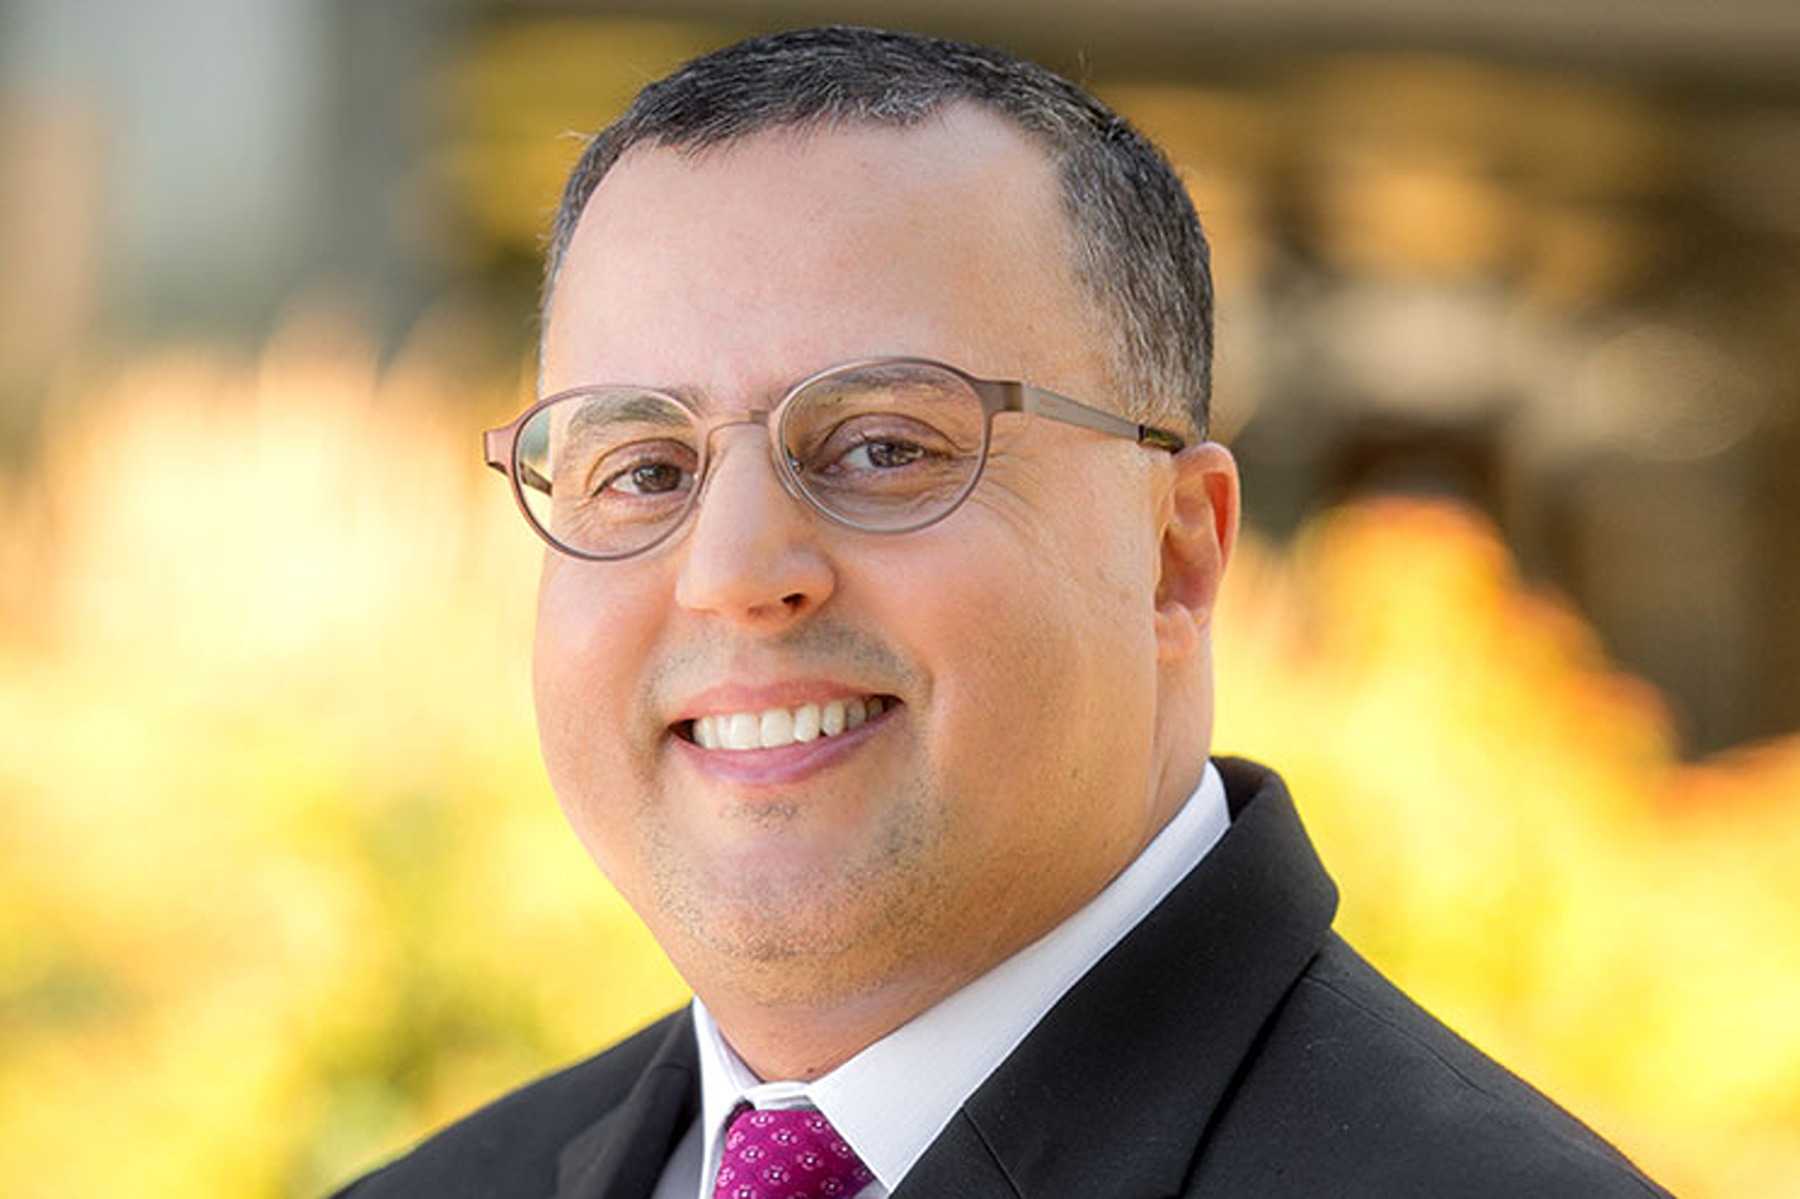
With a career built at companies like Visa, Ellie May, and Blackhawk, Selim Aissi, a 2026 CSO hall of fame inductee, understands how boards and executives demand a clear justification for cyber security investment, especially considering today’s difficult economic climate.But getting security leaders to communicate tec…
With a career built at companies like Visa, Ellie May, and Blackhawk, Selim Aissi, a 2026 CSO hall of fame inductee, understands how boards and executives demand a clear justification for cyber security investment, especially considering today’s difficult economic climate.But getting security leaders to communicate tec…
A lot of organizations add tools, and more platforms and controls in response to new threats. Yet that doesn’t necessarily address underlying complexities. Security investment can actually increase operational and strategic risk.
“I think there’s a tipping point once a reasonable depth of defense is in place,” he says. “When there’s a reasonable level of automation of security controls and cross integration of security tools, anything beyond that could potentially be overspend and could potentially add risk to the entire organization.”
So the challenge is to know when an environment exists and functions without the need for a sudden budget spike.
“All of the KRIs and KPIs in place should be able to indicate the level of resiliency,” he adds, “in addition to other controls such as making sure there are processes that would allow for detection of, let’s say, API abuse, cloud-level abuse, and, increasingly these days, AI as it adds yet another threat vector.”
Understanding risk also lies in recognizing the distinction between organizations that are genuinely resilient, and those that appear mature on paper, focused on fine-tuning policies, compliance, governance, and frameworks.
In context
- Topic: Ciberseguridad — Riesgo, identidad, respuesta a incidentes y cumplimiento.
- Source: CIO
- Published: 14/10/2026
Continue reading at the original source →
Excerpt published automatically by the site radar. The full text belongs to its publisher and is linked above.
Por qué importa
En seguridad, la noticia casi nunca es el ataque: es el tiempo que pasó entre que entraron y que alguien se dio cuenta. Ese número dice más sobre una organización que cualquier certificación colgada en la pared de recepción.
Mi forma de mirar estos casos es preguntar qué falló en el proceso, no qué falló en la máquina. Detrás de casi todo incidente hay una decisión razonable tomada bajo presión: dar un permiso para desbloquear a alguien, postergar una actualización porque había cierre de mes. Ahí está la lección.
Lo que suele salir mal
El punto ciego más caro suele ser el proveedor. Se blinda el perímetro propio y se le da acceso amplio a un tercero que no tiene ni la mitad de esos controles. Buena parte de los incidentes que he visto en la región entraron por ahí, y el contrato no decía nada al respecto.
Qué mirar
- Si el acceso inicial vino de una cuenta legítima mal manejada, que es el patrón más frecuente.
- Qué se pudo restaurar y en cuánto tiempo — el respaldo que no se probó no cuenta.
- Cómo se comunicó a clientes y reguladores, que es donde se define el costo reputacional.
Cómo leo esta entrada
Lo que yo revisaría esta misma semana son los accesos: cuentas de gente que ya no está, permisos que crecieron sin que nadie los recortara, y credenciales compartidas que todo el mundo jura que no existen. Es el trabajo menos vistoso y el que más ataques corta.
La noticia original está publicada en otro idioma; acá se cita el extracto tal como lo entrega el medio y el comentario se escribe en español.
Comentarios
Todavía no hay comentarios. El primero puede ser el tuyo.
¿Lo estás viviendo en tu equipo?
Abrí el chat y contame cómo lo están manejando. Me interesa comparar notas.